Návod
Ako zistiť, či je váš web napadnutý: 8 príznakov
Napadnutý web sa väčšinou neprezradí sám. Nezobrazí červenú lebku ani hlášku „boli ste hacknutí“. Škodlivý kód sa naopak snaží ostať nenápadný čo najdlhšie, lebo čím dlhšie je vo vnútri, tým viac toho stihne: rozposielať spam z vašej domény, presmerúvať návštevníkov na cudzie stránky alebo kradnúť údaje zákazníkov. Majiteľ sa to preto často dozvie až od Googlu, od hostingu alebo od nahnevaného zákazníka.
V tomto článku nájdete osem príznakov, podľa ktorých spoznáte, že máte hacknutý web, tri bezplatné nástroje na rýchlu kontrolu a odpoveď na otázku, čo robiť, keď sa podozrenie potvrdí. Ak už viete, že je web napadnutý, a chcete ho opraviť sami, pokračujte článkom Ako odvíriť web krok za krokom. Ak to chcete nechať na mňa, odvírovanie webu robím s diagnostikou zadarmo.
Prečo hackujú aj malé weby
Najčastejšia námietka znie: „Kto by napádal web malého kaderníctva?“ Odpoveď je, že nikto konkrétny. Weby sa nenapádajú ručne a cielene, ale hromadne, automatmi, ktoré prehľadávajú internet a hľadajú známu dieru v starom doplnku alebo šablóne. Automat nerozlišuje medzi bankou a kaderníctvom. Zaujíma ho len, či nájde otvorené dvere. Neaktualizovaná web stránka je preto najčastejšia príčina napadnutia bez ohľadu na to, aká je malá.
Napadnutý web sa potom používa ako nástroj: posiela spam, hostí podvodné stránky, ktoré napodobňujú banky, alebo presmerúva návštevníkov na stránky s hazardom a liekmi. Za to všetko nesie následky vaša doména, vaša povesť a vaše pozície vo vyhľadávaní.
8 príznakov, že máte napadnutý web
1. Varovanie v Google alebo v prehliadači
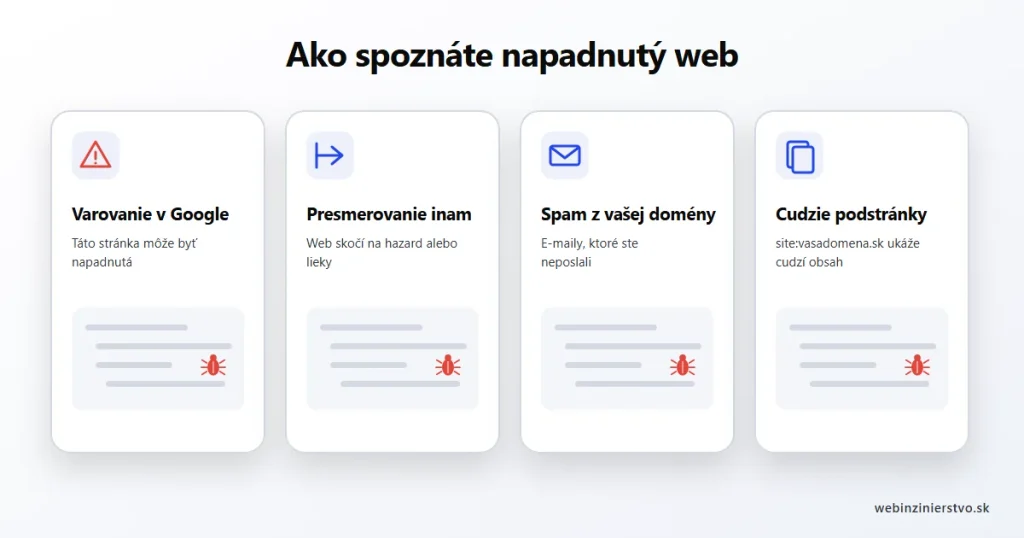
Najzreteľnejší príznak. Vo výsledkoch vyhľadávania sa pri vašej stránke objaví text „Táto stránka môže byť napadnutá“ alebo „Táto stránka môže poškodiť váš počítač“. Prehliadač Chrome zobrazí pred vstupom červenú obrazovku s varovaním. Návštevnosť v tej chvíli padne takmer na nulu, lebo cez červenú obrazovku prejde málokto. Ak máte web pripojený v Google Search Console, príde vám o tom e-mail; to je jeden z najlepších dôvodov, prečo Search Console mať.
2. Web presmerúva na cudzie stránky
Stránka sa načíta a po chvíli sama skočí na inú adresu, typicky hazard, lieky, „výhry“ alebo podvodné investície. Zákerné je, že presmerovanie často funguje len z mobilu alebo len pre návštevníkov, ktorí prídu z Googlu. Vy sami, keď otvoríte web z kancelárie napriamo, nevidíte nič. Preto sa oplatí občas otvoriť vlastný web z telefónu cez vyhľadávanie, tak ako to robia zákazníci.
3. Z vašej domény chodí spam
Zákazníci vám píšu, že im z vašej adresy prišiel podivný e-mail, ktorý ste neposlali. Alebo vaše vlastné správy zrazu končia u ľudí v spame. Napadnutý web sa často používa práve na rozposielanie tisícok e-mailov, doména sa dostane na čierne listiny a trvá týždne, kým sa z nich dostane von. Tento príznak sa ľahko prehliadne, lebo sa neprejaví na stránke, ale v pošte.
4. V Google sú pod vašou doménou cudzie stránky
Zadajte do Googlu site:vasadomena.sk. Mali by ste vidieť len svoje stránky. Ak sa tam objavia stovky výsledkov v japončine, s názvami značkových tenisiek alebo liekov, útočník na vašom webe vytvoril vlastné podstránky a využíva dôveru vašej domény na svoj predaj. Toto je jedna z najčastejších foriem napadnutia webov na WordPresse a majiteľ o nej zvyčajne nevie mesiace.
5. V administrácii pribudol používateľ, ktorého nepoznáte
Otvorte zoznam používateľov. Každý účet s rolou administrátora, ktorý ste nevytvorili vy alebo váš dodávateľ, je dôvod na poplach. Útočníci si takto nechávajú zadné vrátka: aj keď vymažete škodlivý kód, cez cudzí účet sa vrátia. Rovnako podozrivé je, ak sa zmenilo heslo účtu bez vášho vedomia alebo ak vás web odhlasuje a nepustí dnu.
6. Web je zrazu pomalý alebo padá
Škodlivý kód pracuje na pozadí: posiela e-maily, útočí na iné weby, ťaží kryptomeny. To všetko zaťažuje server. Ak sa web bez zjavného dôvodu spomalil, hosting hlási prekročenie limitov alebo stránka občas vracia chybu 500, nemusí to byť len hosting. Kontrola stavu webu by mala byť prvý krok.
7. Zmenené alebo neznáme súbory
Ak máte prístup na hosting, pozrite si dátumy zmien súborov. Súbory jadra a šablóny sa nemenia samy od seba; ak boli zmenené v čase, keď na webe nikto nepracoval, je to stopa. Podozrivé sú aj súbory s náhodnými názvami v priečinku uploads (tam patria len obrázky a dokumenty, nie skripty) a súbor .htaccess s pravidlami, ktoré ste nepísali.
8. Hosting pozastavil web
Poskytovatelia hostingu sledujú odchádzajúci spam a škodlivú aktivitu. Keď ju zachytia, web pozastavia a pošlú e-mail s výzvou na vyčistenie. Je to nepríjemné, ale zároveň spoľahlivé: hosting vidí veci, ktoré vy zvonku nevidíte. Ten e-mail neignorujte, obsahuje zvyčajne aj zoznam napadnutých súborov, ktorý pri odvírovaní pomôže.
Ako si web skontrolovať zadarmo za päť minút
- Google Search Console, časť Bezpečnosť a manuálne akcie. Ak Google na webe niečo našiel, je to tu. Ak Search Console nemáte, nastavenie trvá desať minút a mali by ste ju mať aj bez napadnutia.
- Google Safe Browsing (transparencyreport.google.com/safe-browsing/search): zadáte adresu a Google povie, či je stránka označená ako nebezpečná.
- Online skener ako Sucuri SiteCheck alebo VirusTotal: prezrie web zvonku a nájde známy škodlivý kód, presmerovania a čierne listiny. Nevidí dovnútra, takže čistý výsledok neznamená istotu, ale pozitívny výsledok je jasná odpoveď.
- Vlastný web z telefónu cez Google: vyhľadajte svoju firmu a kliknite na výsledok. Presne takto sa najčastejšie ukáže presmerovanie, ktoré z počítača nevidíte.
- site:vasadomena.sk vo vyhľadávaní: skontrolujte, či sú všetky výsledky vaše.
Čo robiť, keď sa podozrenie potvrdí
Tri veci hneď, ešte pred čistením. Po prvé, zmeňte heslo do administrácie a na hosting, aby útočník stratil prístup, ktorý má práve teraz. Po druhé, ak web ešte beží, stiahnite si zálohu súborov aj databázy, aj napadnutú. Pri čistení sa hodí na porovnanie. Po tretie, nezačnite mazať súbory naslepo. Vymazať škodlivý kód je len tretina práce, pretože ak ostane diera, cez ktorú sa dostal dnu, o pár týždňov je všetko ako predtým.
Potom sú dve cesty. Ak sa nebojíte súborov a databázy, postup som spísal v článku Ako odvíriť web krok za krokom. Ak radšej chcete, aby to spravil niekto, kto to robí pravidelne, pošlite mi adresu webu. Diagnostika je zadarmo, poviem vám, čo sa na webe deje a koľko bude stáť náprava. Odvírovanie webu stojí 199 €, e-shopu 499 €, a bežný web býva čistý do 24 hodín.
Ako sa napadnutiu vyhnúť nabudúce
- Aktualizujte. Jadro, šablónu aj doplnky. Bezpečnostné záplaty vychádzajú priebežne a útoky prichádzajú do pár dní od zverejnenia diery. Kto nemá čas, môže to nechať na pravidelnú správu webu.
- Zmažte, čo nepoužívate. Každý vypnutý, ale nezmazaný doplnok je stále kód na serveri, ktorý môže mať dieru.
- Silné heslá a dvojfaktorové prihlásenie. Účet „admin“ s heslom „admin123“ je stále realita.
- Zálohy mimo hostingu. Záloha na tom istom serveri zmizne spolu s webom. Držte ju inde a raz za čas skúste, či sa dá obnoviť.
- Google Search Console. Zadarmo a upozorní vás skôr, než si to všimnú zákazníci.
Zhrnutie
Napadnutý web spoznáte podľa varovania v Google, presmerovania na cudzie stránky, spamu z vašej domény, cudzích podstránok vo vyhľadávaní, neznámych používateľov, spomalenia, zmenených súborov alebo pozastavenia od hostingu. Skontrolovať sa to dá zadarmo za pár minút cez Search Console, Safe Browsing a online skener. Keď sa podozrenie potvrdí, zmeňte heslá, urobte zálohu a web vyčistite aj s dierou, cez ktorú sa útočník dostal dnu. Ak si na to netrúfate, odvírovanie webu zvládnem za vás, s diagnostikou zadarmo.